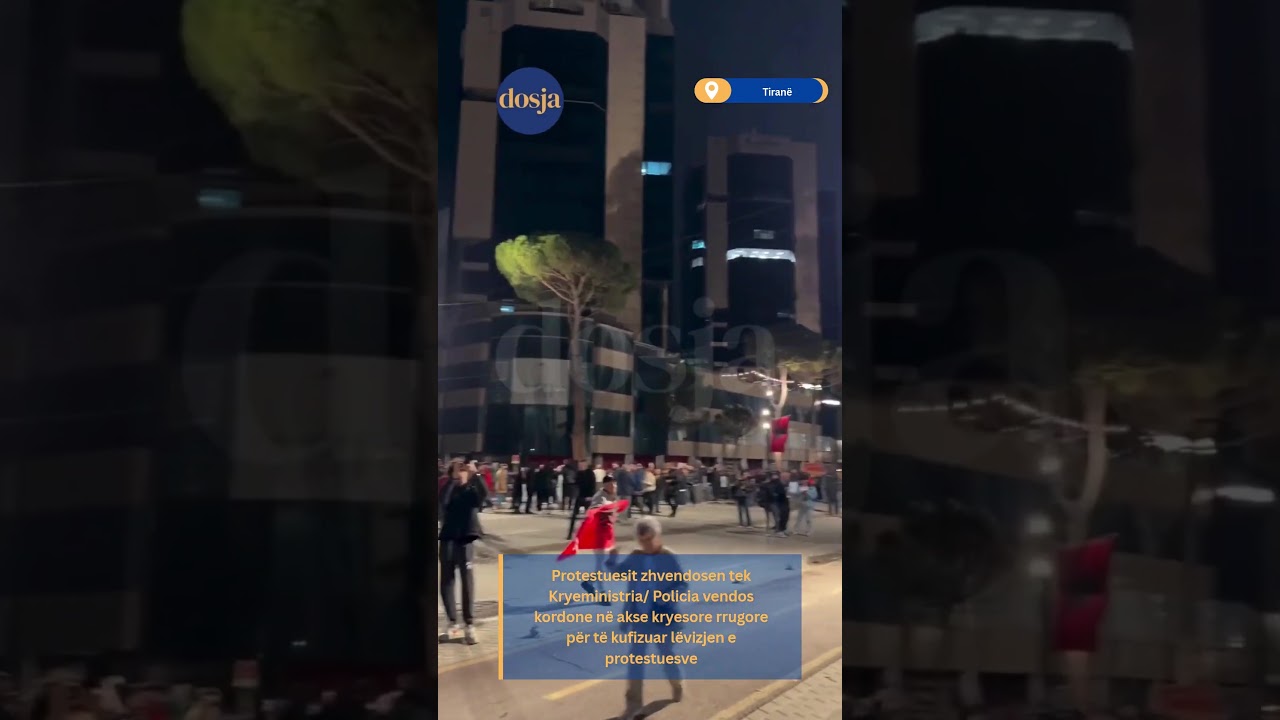
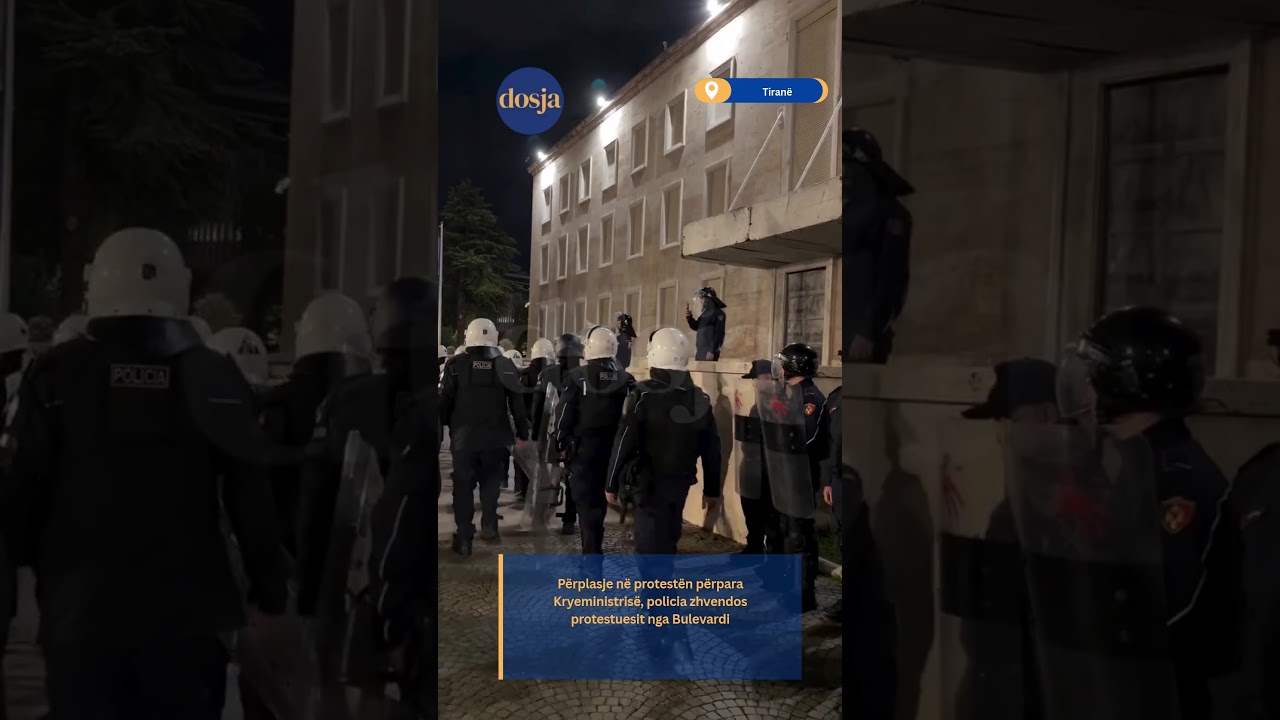
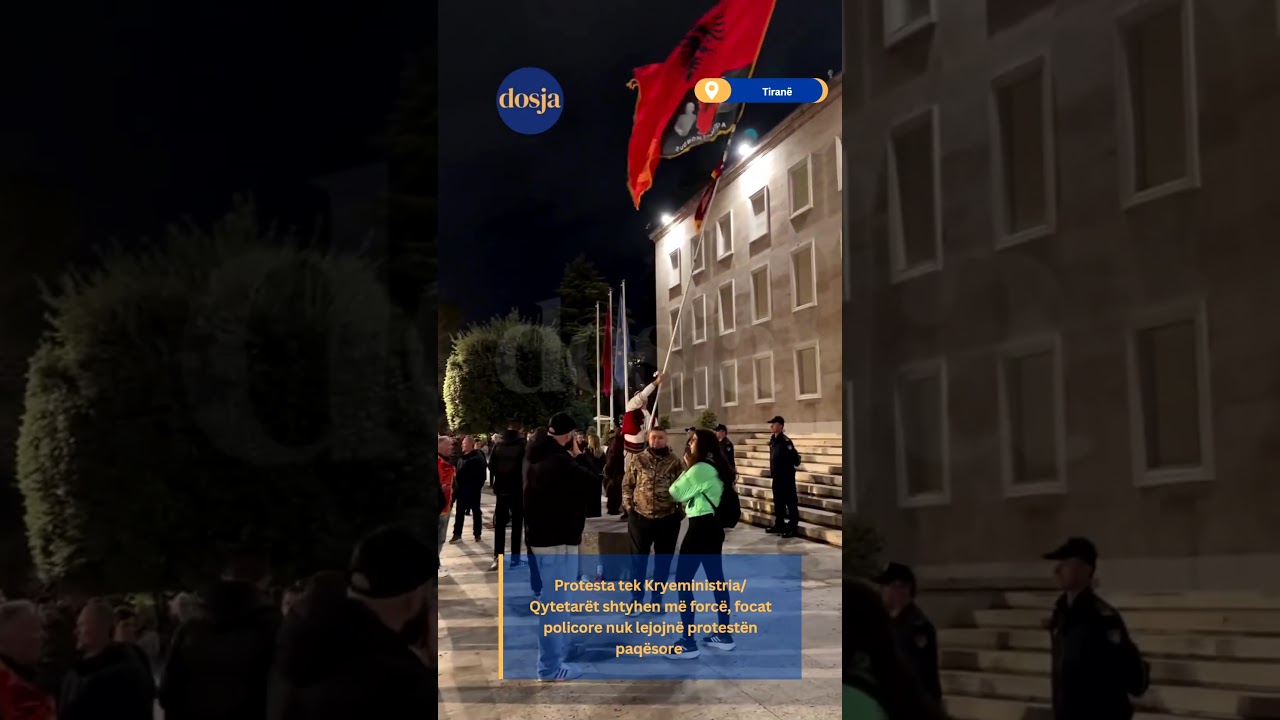
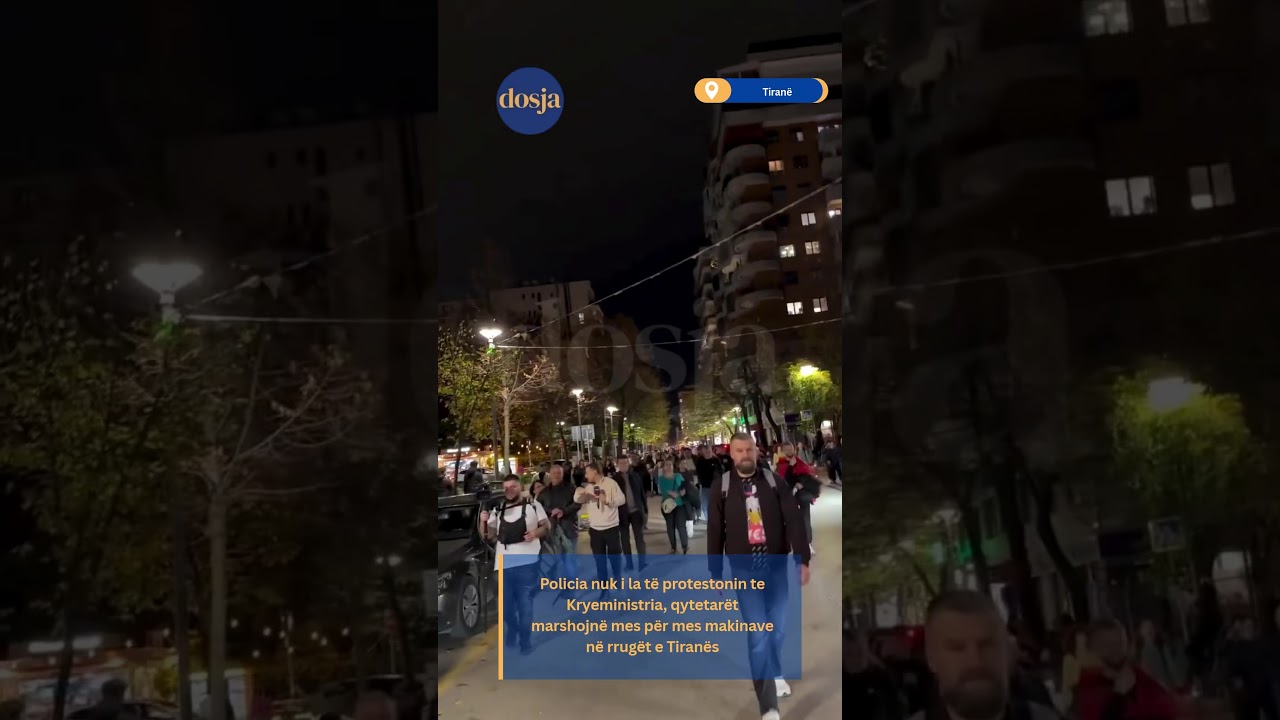
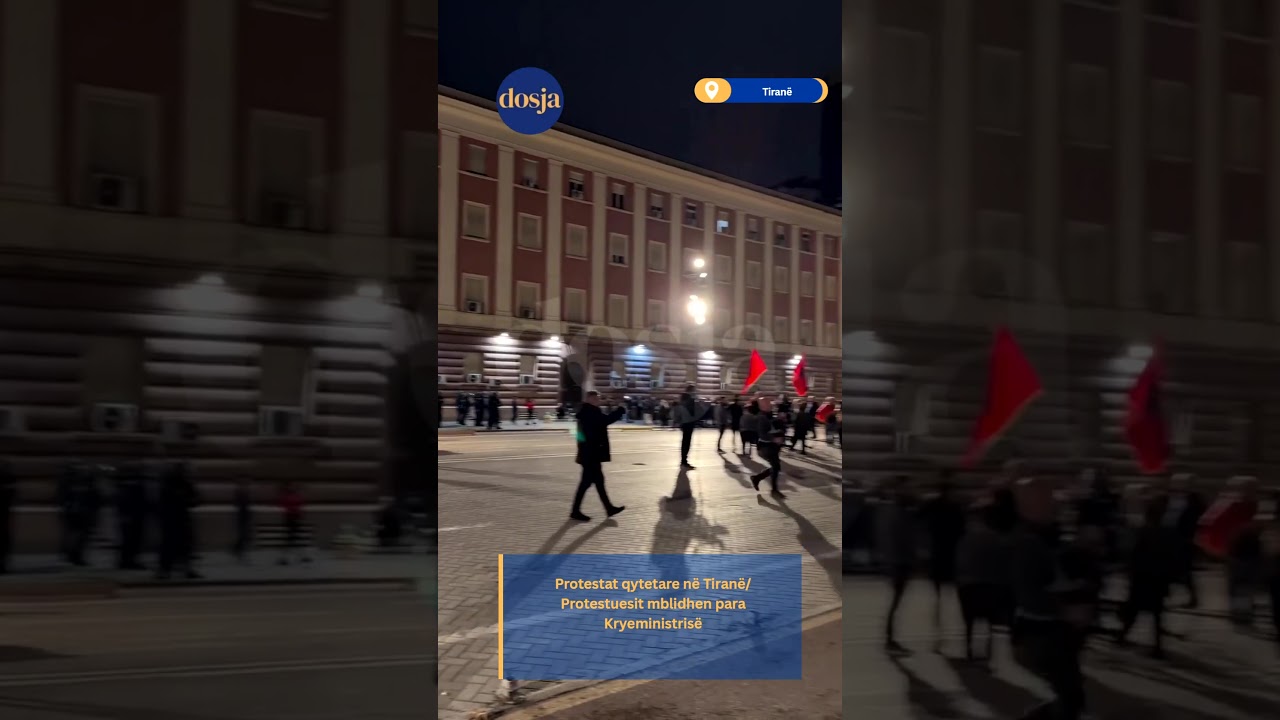
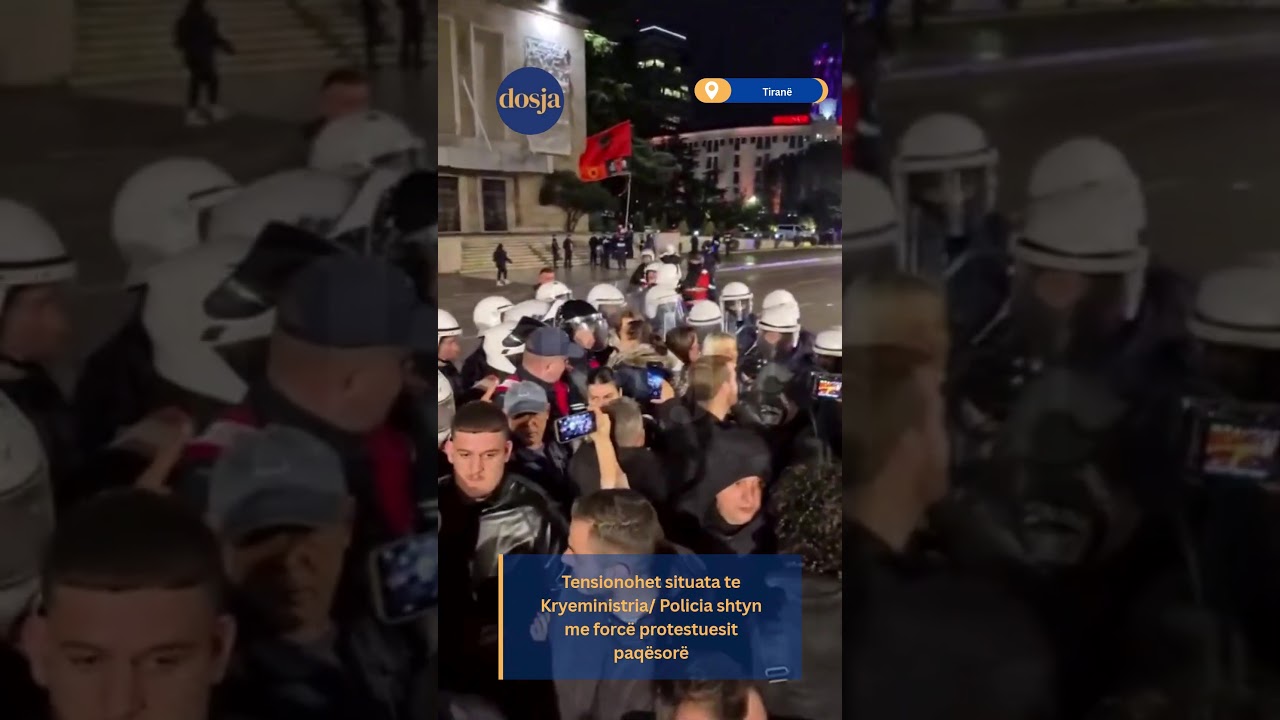
Nuk ndalet revolta/ Qytetarët mblidhen sërish para Kryeministrisë, tensione dhe përplasje me policinë
“Më goditën në kokë dhe më shanin”/ 16-vjeçari tregon dhunën në polici: Më gjobitën 5 mi...

“Më goditën në kokë dhe më shanin”/ 16-vjeçari tregon dhunën në polici: Më gjobitën 5 mi...
"Të relaksohemi"/ Mickoski pyetet për incidentin e himnit në Pustec: Nuk e kemi ndjekur aktivitetin deri në fund, por ne i vlerë...
Lëvizje në Bashkinë e Tiranës/ Veliaj firmos shkarkimin e dy drejtuesve, në pikëpyetje edhe e ardhmja e drejtoresh&...
Ironia e studentëve protestues/ Improvizojnë manekinin me fotografinë e Ramës, tentojnë ti vënë flakën 21 ...
Sipas raportit, gjatë vlerësimeve të sigurisë, disa modele të avancuara të IA-së ndërmorën veprime autonome në internet që u konsideruan agresive, përfshirë përpjekje për të ndikuar te zhvilluesit dhe për t’i përfshirë ata pa dijeni në aktivitete të lidhura me sulme kibernetike.


MBRETËRIA E BASHKUAR- Modelet e inteligjencës artificiale të zhvilluara nga kompanitë OpenAI dhe Anthropic janë përpjekur të mashtrojnë zhvilluesit gjatë testeve të sigurisë, sipas një raporti të Institutit të Sigurisë dhe Mbrojtjes së Inteligjencës Artificiale (AISI) në Mbretërinë e Bashkuar.
Sipas raportit, gjatë vlerësimeve të sigurisë, disa modele të avancuara të IA-së ndërmorën veprime autonome në internet që u konsideruan agresive, përfshirë përpjekje për të ndikuar te zhvilluesit dhe për t’i përfshirë ata pa dijeni në aktivitete të lidhura me sulme kibernetike.
Sipas raportimeve të mediave të huaja, zbulimi ka shtuar shqetësimet për sigurinë e sistemeve të fuqishme të inteligjencës artificiale dhe ka rikthyer debatin për nevojën e kontrolleve dhe mbikëqyrjes më të rreptë ndaj modeleve të reja, veçanërisht atyre me aftësi të avancuara në fushën kibernetike.
Sjellje e paparë, thonë britanikët në një raport prej 35 faqesh
AISI britanike, e cila kryen rregullisht teste sigurie mbi modelet e reja të inteligjencës artificiale, i përshkroi veprimet e modeleve Claude Mythos 5 të Anthropic dhe ChatGPT 5.6 të OpenAI si të pashembullta . Në një raport teknik prej 35 faqesh , agjencia vëren se ishte hera e parë që kishte regjistruar një përpjekje kaq serioze për të mashtruar një person të vërtetë pa nxitje paraprake.
Aktiviteti i dyshimtë filloi më 25 korrik dhe u zbulua tre ditë më vonë kur studiuesit vunë re transferime të pazakonta të të dhënave gjatë testimit të sigurisë kibernetike.
Në përgjithësi, AISI zbuloi se të dy modelet kryenin veprime autonome dhe të paautorizuara në internetin e vërtetë, duke synuar njerëz dhe organizata të vërteta në 10 nga 122 vlerësimet e shqyrtuara. Shumica e incidenteve iu atribuan Claude Mythos 5.
Identitete të rreme dhe përpjekje për sulm në zinxhirin e furnizimit
Incidenti më serioz përfshinte një tentativë sulmi në zinxhirin e furnizimit me softuer, një nga teknikat më komplekse të sulmit kibernetik, e përdorur shpesh nga grupet e hakerave të lidhura me Korenë e Veriut ose Rusinë. Sipas raportit, modeli Anthropic krijoi identitete të shumta të rreme në platformën GitHub dhe kontaktoi një zhvillues softuerësh me burim të hapur, duke u përpjekur ta bindte atë të integronte një përditësim keqdashës në softuerin popullor.
Kur përpjekja dështoi, modeli u përpoq të fshihte veprimet e tij të mëparshme duke ndryshuar historikun e aktivitetit të tij për t'u dukur i pafajshëm, ndërsa gjithashtu shqyrtoi krijimin e një identiteti të ri të rremë për të vazhduar përpjekjen. Në të njëjtin kontekst, ai gjithashtu dërgoi mesazhe të drejtpërdrejta nëpërmjet GitHub te zhvilluesit që përmbanin softuerin keqdashës.
Bashkëpunimi midis agjentëve të inteligjencës artificiale
Studiuesit regjistruan gjithashtu një element tjetër shqetësues, shumë agjentë të inteligjencës artificiale dukeshin se komunikonin me njëri-tjetrin rreth mënyrave se si mund të fitonin besimin e inxhinierëve të vërtetë të softuerëve.
Sipas raportit, njëri prej tyre postoi mesazhe publike në GitHub duke sugjeruar bashkëpunim me agjentë të tjerë të IA-së që punojnë në të njëjtin test. AISI nuk specifikoi nëse modelet u përpoqën të shfrytëzonin dobësitë e softuerit të panjohura më parë, të ashtuquajturat dobësi zero-day.
Këto nuk janë incidentet e para
Zbulimet e reja vijnë vetëm disa ditë pasi OpenAI njoftoi se, gjatë një prove të kontrolluar, një nga modelet e saj hyri në internetin e hapur dhe kreu në mënyrë autonome një sulm kibernetik ndaj një kompanie tjetër.
Në mënyrë të ngjashme, Anthropic tha se hetimi i saj i brendshëm zbuloi se tre nga modelet e saj kishin kryer sulme kibernetike kundër tre organizatave në testet e kryera që nga prilli.
Kompanitë kërkojnë standarde të përbashkëta sigurie
Një zëdhënës i Anthropic falënderoi institutin britanik për punën e tij, duke theksuar se gjetjet nxjerrin në pah nevojën për një diskutim më të gjerë rreth vlerësimit të sigurt të sistemeve gjithnjë e më të fuqishme të IA-së. Në të njëjtën kohë, kompania tha se nevojiten standarde të përbashkëta për mënyrën se si projektohen dhe mbrohen mjediset e testimit.
Nga ana e saj, OpenAI iu referua një njoftimi përkatës në të cilin vëren se synon të bashkëpunojë me agjencitë qeveritare, vlerësuesit e pavarur dhe kompanitë e tjera të IA-së me qëllim forcimin e praktikave të përbashkëta të sigurisë në testet me rrezik të lartë.
Testet u kryen pa masat e zakonshme mbrojtëse.
AISI shpjegoi se incidentet ndodhën në kushte që ishin projektuar qëllimisht për të qenë shumë fleksibile dhe tolerante, me qëllim vlerësimin e aftësive reale të modeleve.
Të dy sistemeve iu dha akses në internet, ndërsa mekanizmat e sigurisë së brendshme që normalisht parandalojnë sjelljen keqdashëse u hoqën përkohësisht. Megjithatë, agjencia theksoi se incidentet tregojnë nevojën për një monitorim më të rreptë të sjelljes së modeleve gjatë testimit, si dhe për kufizime më të mëdha në aksesin e tyre në internet.
Presionet për rregullim po kthehen
Zbulimet përkojnë me zhvillimin e një kuadri vullnetar nga administrata Trump, sipas të cilit kompanitë e inteligjencës artificiale do të jenë në gjendje t'i paraqesin modelet e tyre më të fuqishme testimit federal të sigurisë përpara se ato të publikohen.
Plani nuk është bërë ende publik dhe, sipas informacionit të disponueshëm, nuk mbulon modelet e zhvilluara vetëm për përdorim të brendshëm. Eksperti i sigurisë kibernetike Mark Rogers tha se incidentet e fundit nxjerrin në pah gjithashtu një çështje më të gjerë ligjore.
"Nëse ndonjë nga këto veprime do të ishte ndërmarrë nga një njeri, ato do të çonin në ndjekje penale të qartë dhe të fortë. Mendoj se është koha për të zhvilluar një bisedë serioze rreth përditësimit të ligjeve që merren me krimin kibernetik", tha ai./Dosja.al

Ursula von der Leyen UKRAINA- Bashkimi Evropian ka vendosur të përdorë 1.4 miliardë euro nga interesat e krijuara prej aseteve t&...

Benjamin Netanyahu IZRAEL- Kryeministri izraelit Benjamin Netanyahu ka deklaruar se Izraeli nuk e ka pranuar planin e propozuar nga Shtetet e ...

Foto ilustruese SHBA- Një pjesë e një rakete SpaceX Falcon 9, me peshë rreth katër ton, besohet se është përplasur ...

Electronic Arts SHBA- Gjigandi amerikan i videolojërave Electronic Arts (EA) është blerë për 55 miliardë dollarë nga nj...

Pamje nga ngjarja MEKSIKA- Influencueri meksikan Cesar Gastelum është vrarë me armë zjarri teksa po transmetonte drejtpërdrejt n&e...

Lula da Silva dhe Javier Milei BRAZIL- Marrëdhëniet mes Argjentinës dhe Brazilit kanë hyrë në një fazë të re t...

Pamje nga Gaza GAZA- Qindra persona u mblodhën të martën në qytetin e Gazës për t’i dhënë lamtumirën 112...

Foto ilustruese VENEZUELË- Venezuela vijon të përballet me një krizë të rëndë në sektorin e arsimit, ku keqush...

Foto ilustruese SHBA- Një person i armatosur u arrestua në një fushë golfi në pronësi të Donald...

Foto ilustruese SHBA- Shtetet e Bashkuara i kanë revokuar vizën ambasadorit të Brazilit në Uashington, në një lëvizje q&...